


- Главная страница
- Новости
- Цифровая гигиена: как защитить данные и победить «человеческий фактор»
- Главная страница
- Новости
- Цифровая гигиена: как защитить данные и победить «человеческий фактор»
Цифровая гигиена: как защитить данные и победить «человеческий фактор»
9 октября 2026
Цифровая грамотность сегодня – это не просто умение пользоваться браузером или отправлять сообщения в мессенджерах. Это базовый набор навыков, который позволяет эффективно, а главное – безопасно управлять современными технологиями в повседневной жизни.
Национальный центр обмена трафиком (NTEC) регулярно проводит внутреннее обучение для персонала, напоминая даже опытным специалистам простые истины цифровой гигиены. И сегодня мы хотим поделиться этими экспертными советами, чтобы помочь каждому защитить своё цифровое пространство.
Опасность человеческого фактора: эксплуатация доверия
Самое уязвимое звено в системе любой киберзащиты – это человек. Злоумышленники редко пытаются взломать систему «в лоб». Вместо этого они используют фишинг – вид интернет-мошенничества, при котором они маскируются под доверенные источники (банки, руководство, техподдержку), чтобы выудить у жертвы конфиденциальные данные: пароли, номера кредитных карт или реквизиты банковских счетов.
Существует множество разновидностей фишинга: от массового спама до целевых атак на конкретных сотрудников (Spear phishing), топ-менеджеров (Whaling), а также через голосовые вызовы (Vishing) и поддельные QR-коды (Quishing).
Анатомия обмана: как распознать фишинговое письмо?
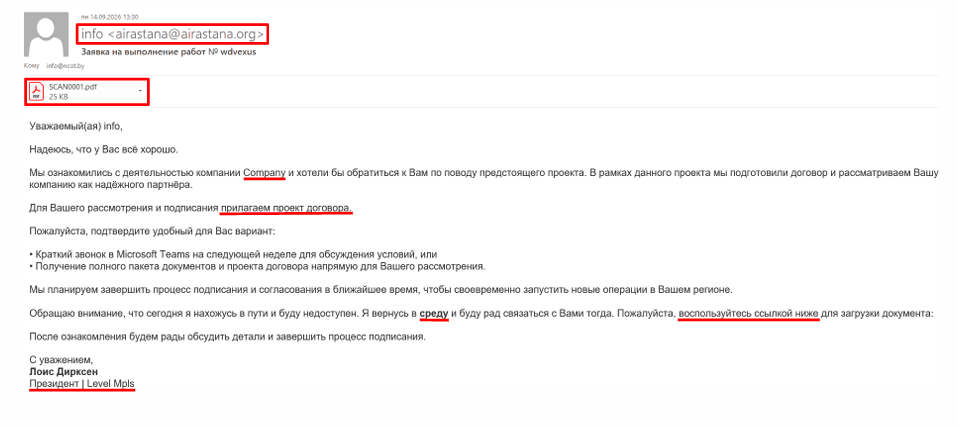
Мошенники постоянно совершенствуют свои методы. Чтобы не попасться на их крючок, обратите внимание на 6 главных признаков фишинга:
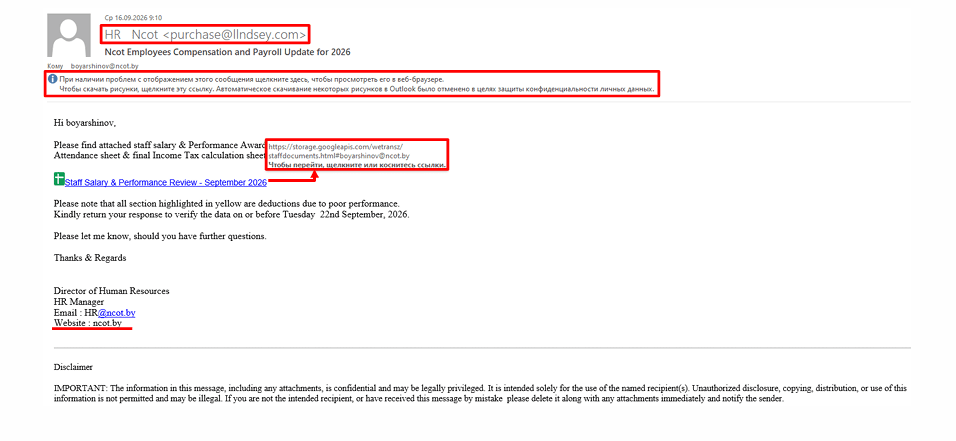
- Подозрительные имя и адрес отправителя (например, письмо якобы от поддержки вашей компании, но отправлено с публичного домена вроде @andreoften.com).
- Тема или содержание письма требуют от вас срочного ответа или немедленных действий.
- Оформление сообщения скопировано под фирменный стиль известной организации.
- Текст содержит слишком обобщенные обращения (например, просто «Уважаемый (ая) info»).
- Наличие подозрительных ссылок (вместо официального сайта ссылка ведет на сторонние хранилища данных или неизвестные домены).
- Подозрительные вложения и изображения.
Совет от NTEC: при просмотре контента в соцсетях (YouTube Shorts, TikTok, Instagram) всегда обращайте внимание на автоматические плашки платформ: «AI info», «AI-generated» или «ИИ-контент». Они помогают мгновенно отличить сгенерированную картинку от реальности.
Примеры из практики кибербезопасности:
- Опасные макросы: вам присылают вложение в формате .doc или .xlsx (например, акт доставки или договор). При открытии файл просит вас нажать кнопку «Разрешить редактирование» и «Включить содержимое». Как только вы это сделаете, скрытый вредоносный макрос запустит выполнение произвольного кода на вашем компьютере.
- Хитрый Quishing: в письме о «срочном подписании документа через DocuSign» вам предлагают отсканировать QR-код. При наведении камеры смартфона вы видите короткую замаскированную ссылку (например, qrstud.io), которая уводит вас на фишинговый сайт для кражи данных.
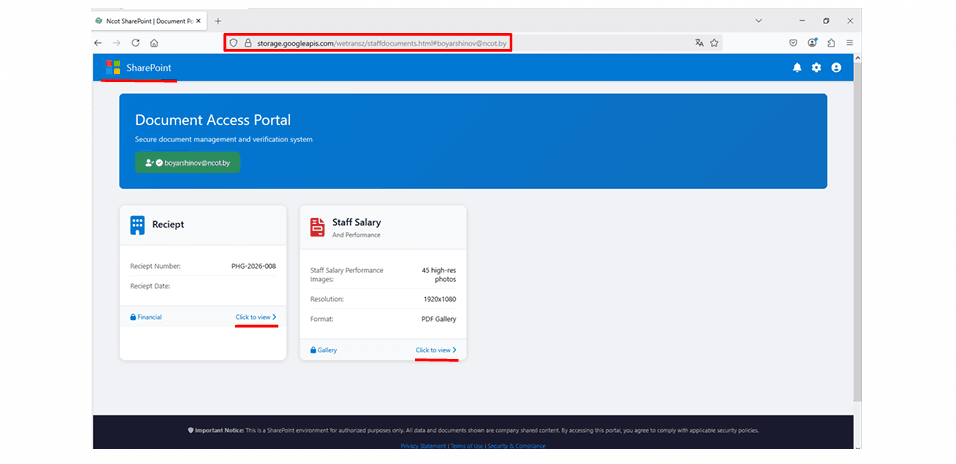
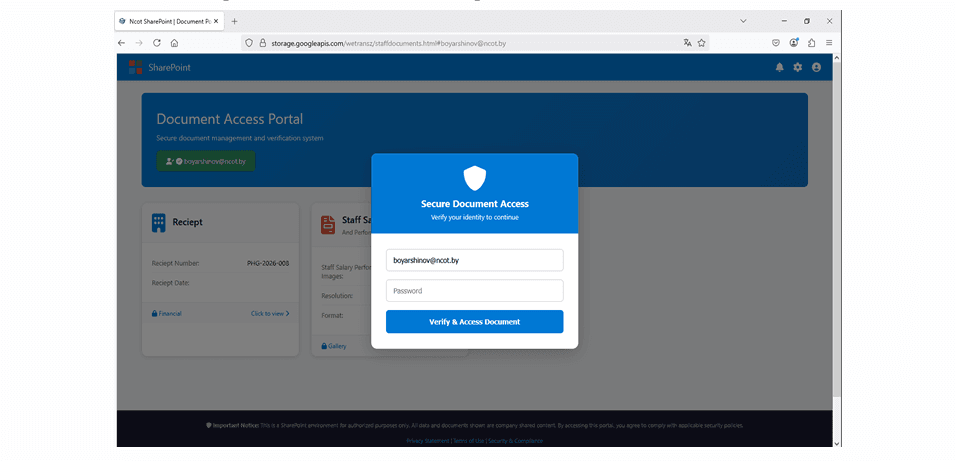
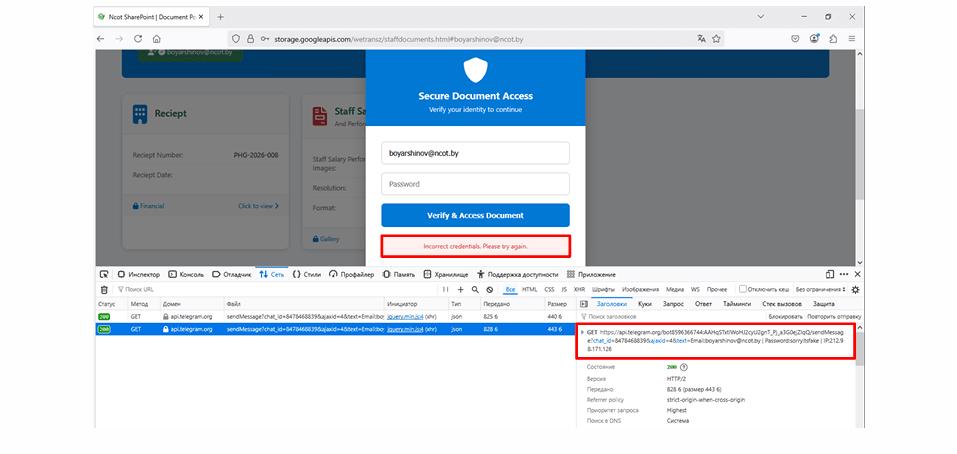
- Фейковый SharePoint: вам приходит уведомление о получении «важных документов по зарплате». Ссылка ведет на страницу, которая выглядит в точности как корпоративный портал авторизации Microsoft SharePoint. Стоит ввести туда логин и пароль – и встроенный скрипт мошенников мгновенно пересылает ваши данные в Telegram-бот злоумышленников, выдав ошибку «Incorrect credentials». Между прочим, это тоже хитрый трюк, который заставляет вас ввести пароль повторно, благодаря чему злоумышленники подтверждают правильность украденных данных.
6 золотых правил цифровой безопасности от NTEC
Чтобы надежно защитить себя и компанию, строго следуйте этим рекомендациям:
- Не нажимайте на подозрительные ссылки и вложения. Если письмо от незнакомого адресата вызывает малейшие сомнения — не открывайте прикрепленные файлы. Помните, что наибольшую опасность вызывают расширения .exe, .msi, .bat, .html, .js, а также скрытые в архивах (.zip, .rar) файлы и документы с макросами.
- Не доверяйте незнакомым сообщениям. Письмо с неизвестного или нетипичного адреса – это прямой повод насторожиться. Всегда проверяйте первоисточник информации и ищите подтверждение в других независимых каналах связи.
- Не предоставляйте личную информацию. Никогда не оставляйте пароли, PIN-коды, номера банковских карт и паспортные данные в ответ на электронные письма или на сомнительных интернет-ресурсах.
- Не игнорируйте предупреждения систем защиты. Если ваш антивирус, почтовый шлюз или браузер выдает предупреждение о потенциальной угрозе («Вложение может содержать вирус!») – не пытайтесь обойти эту блокировку.
- Не скачивайте ПО из неофициальных источников. Используйте только лицензионное программное обеспечение и загружайте его исключительно с официальных сайтов разработчиков.
- Не игнорируйте обновления. Регулярно обновляйте операционную систему, браузеры и антивирусные базы. Обновления закрывают критические уязвимости программ, через которые злоумышленники могут перехватить управление вашим устройством.
Важный совет от NTEC по проверке паролей: если вы хотите узнать, не утекли ли ваши данные в сеть, воспользуйтесь авторитетным сервисом Have I Been Pwned (haveibeenpwned.com) или встроенным инструментом Google Пароли (://google.com). Никогда не вводите свой действующий пароль на незнакомых и сомнительных сайтах в интернете для «проверки»! Если сервис показал, что ваш пароль скомпрометирован – немедленно смените его на самом ресурсе, уберите все его повторы на других сайтах и обязательно включите многофакторную аутентификацию (MFA).
Помните, что даже профессионал в спешке или под воздействием эмоций может совершить ошибку. Именно поэтому в NTEC мы не пренебрегаем обучением: мы разбираем реальные кейсы атак, внедряем тренинги по осведомлённости, используем фильтрацию почты, защищённые шлюзы и решения типа «песочница» для проверки подозрительных файлов. Цифровая гигиена – это не разовый урок, а постоянная практика.
Безопасность начинается с личной осознанности. Внедряйте правила цифровой гигиены в свою повседневную жизнь, и ваши данные всегда будут под надёжным замком!
- Главная страница
- Новости
- Цифровая гигиена: как защитить данные и победить «человеческий фактор»
- Главная страница
- Новости
- Цифровая гигиена: как защитить данные и победить «человеческий фактор»
Цифровая гигиена: как защитить данные и победить «человеческий фактор»
9 октября 2026
Цифровая грамотность сегодня – это не просто умение пользоваться браузером или отправлять сообщения в мессенджерах. Это базовый набор навыков, который позволяет эффективно, а главное – безопасно управлять современными технологиями в повседневной жизни.
Национальный центр обмена трафиком (NTEC) регулярно проводит внутреннее обучение для персонала, напоминая даже опытным специалистам простые истины цифровой гигиены. И сегодня мы хотим поделиться этими экспертными советами, чтобы помочь каждому защитить своё цифровое пространство.
Опасность человеческого фактора: эксплуатация доверия
Самое уязвимое звено в системе любой киберзащиты – это человек. Злоумышленники редко пытаются взломать систему «в лоб». Вместо этого они используют фишинг – вид интернет-мошенничества, при котором они маскируются под доверенные источники (банки, руководство, техподдержку), чтобы выудить у жертвы конфиденциальные данные: пароли, номера кредитных карт или реквизиты банковских счетов.
Существует множество разновидностей фишинга: от массового спама до целевых атак на конкретных сотрудников (Spear phishing), топ-менеджеров (Whaling), а также через голосовые вызовы (Vishing) и поддельные QR-коды (Quishing).
Анатомия обмана: как распознать фишинговое письмо?
Мошенники постоянно совершенствуют свои методы. Чтобы не попасться на их крючок, обратите внимание на 6 главных признаков фишинга:
- Подозрительные имя и адрес отправителя (например, письмо якобы от поддержки вашей компании, но отправлено с публичного домена вроде @andreoften.com).
- Тема или содержание письма требуют от вас срочного ответа или немедленных действий.
- Оформление сообщения скопировано под фирменный стиль известной организации.
- Текст содержит слишком обобщенные обращения (например, просто «Уважаемый (ая) info»).
- Наличие подозрительных ссылок (вместо официального сайта ссылка ведет на сторонние хранилища данных или неизвестные домены).
- Подозрительные вложения и изображения.
Совет от NTEC: при просмотре контента в соцсетях (YouTube Shorts, TikTok, Instagram) всегда обращайте внимание на автоматические плашки платформ: «AI info», «AI-generated» или «ИИ-контент». Они помогают мгновенно отличить сгенерированную картинку от реальности.
Примеры из практики кибербезопасности:
- Опасные макросы: вам присылают вложение в формате .doc или .xlsx (например, акт доставки или договор). При открытии файл просит вас нажать кнопку «Разрешить редактирование» и «Включить содержимое». Как только вы это сделаете, скрытый вредоносный макрос запустит выполнение произвольного кода на вашем компьютере.
- Хитрый Quishing: в письме о «срочном подписании документа через DocuSign» вам предлагают отсканировать QR-код. При наведении камеры смартфона вы видите короткую замаскированную ссылку (например, qrstud.io), которая уводит вас на фишинговый сайт для кражи данных.
- Фейковый SharePoint: вам приходит уведомление о получении «важных документов по зарплате». Ссылка ведет на страницу, которая выглядит в точности как корпоративный портал авторизации Microsoft SharePoint. Стоит ввести туда логин и пароль – и встроенный скрипт мошенников мгновенно пересылает ваши данные в Telegram-бот злоумышленников, выдав ошибку «Incorrect credentials». Между прочим, это тоже хитрый трюк, который заставляет вас ввести пароль повторно, благодаря чему злоумышленники подтверждают правильность украденных данных.
6 золотых правил цифровой безопасности от NTEC
Чтобы надежно защитить себя и компанию, строго следуйте этим рекомендациям:
- Не нажимайте на подозрительные ссылки и вложения. Если письмо от незнакомого адресата вызывает малейшие сомнения — не открывайте прикрепленные файлы. Помните, что наибольшую опасность вызывают расширения .exe, .msi, .bat, .html, .js, а также скрытые в архивах (.zip, .rar) файлы и документы с макросами.
- Не доверяйте незнакомым сообщениям. Письмо с неизвестного или нетипичного адреса – это прямой повод насторожиться. Всегда проверяйте первоисточник информации и ищите подтверждение в других независимых каналах связи.
- Не предоставляйте личную информацию. Никогда не оставляйте пароли, PIN-коды, номера банковских карт и паспортные данные в ответ на электронные письма или на сомнительных интернет-ресурсах.
- Не игнорируйте предупреждения систем защиты. Если ваш антивирус, почтовый шлюз или браузер выдает предупреждение о потенциальной угрозе («Вложение может содержать вирус!») – не пытайтесь обойти эту блокировку.
- Не скачивайте ПО из неофициальных источников. Используйте только лицензионное программное обеспечение и загружайте его исключительно с официальных сайтов разработчиков.
- Не игнорируйте обновления. Регулярно обновляйте операционную систему, браузеры и антивирусные базы. Обновления закрывают критические уязвимости программ, через которые злоумышленники могут перехватить управление вашим устройством.
Важный совет от NTEC по проверке паролей: если вы хотите узнать, не утекли ли ваши данные в сеть, воспользуйтесь авторитетным сервисом Have I Been Pwned (haveibeenpwned.com) или встроенным инструментом Google Пароли (://google.com). Никогда не вводите свой действующий пароль на незнакомых и сомнительных сайтах в интернете для «проверки»! Если сервис показал, что ваш пароль скомпрометирован – немедленно смените его на самом ресурсе, уберите все его повторы на других сайтах и обязательно включите многофакторную аутентификацию (MFA).
Помните, что даже профессионал в спешке или под воздействием эмоций может совершить ошибку. Именно поэтому в NTEC мы не пренебрегаем обучением: мы разбираем реальные кейсы атак, внедряем тренинги по осведомлённости, используем фильтрацию почты, защищённые шлюзы и решения типа «песочница» для проверки подозрительных файлов. Цифровая гигиена – это не разовый урок, а постоянная практика.
Безопасность начинается с личной осознанности. Внедряйте правила цифровой гигиены в свою повседневную жизнь, и ваши данные всегда будут под надёжным замком!