


Эвалюцыя бяспекі: этапы развіцця і сертыфікацыі NTechnology SIEM
12 жніўня 2026
У эпоху глабальнай цыфравізацыі і ўскладненні ландшафту кіберпагроз распрацоўка сістэмы кіравання падзеямі інфармацыйнай бяспекі "NTechnology SIEM" стала важным стратэгічным праектам рэспубліканскага унітарнага прадпрыемства "Нацыянальны цэнтр абмену трафікам" (NTEC). Стварэнне з нуля сістэмы класа Security Information and Event Management перавяло NTEC у статут вендара высоканагружаных сістэм ИБ, прадэманстравала каласальны інжынерны патэнцыял і пацвердзіла тэхналагічную сталасць кампаніі. Паспяховае праходжанне серыі сертыфікацыйных выпрабаванняў наглядна дэманструе высокую хуткасць тэхналагічнай эвалюцыі прадукта і пацвярджае бескампрамісную надзейнасць айчыннага ПА на дзяржаўным узроўні.
Перадумовы стварэння: лічбавы суверэнітэт
Прыняцце Указа Прэзідэнта Рэспублікі Беларусь № 40 "Аб кібербяспецы" і Загада Аператыўна-аналітычнага цэнтра пры Прэзідэнце Рэспублікі Беларусь № 130 зацвердзіла сістэмны падыход да пабудовы нацыянальнай кіберабароны. Былі ўстаноўлены жорсткія патрабаванні да стварэння ведамасных і карпаратыўных цэнтраў кібербяспекі (SOC), а таксама да абавязковага маніторынгу інцыдэнтаў. Сучасная нарматыўна-прававая база абавязала прадпрыемствы забяспечыць цэнтралізаванае захоўванне падзей бяспекі на працягу года і разгарнуць эфектыўныя інструменты для аператыўнага выяўлення кібератак.
Такім чынам, узнікла неабходнасць у стварэнні айчыннай SIEM-сістэмы, якая адпавядае як патрабаванням заканадаўства, так і запыце карыстальнікаў:
- Тэхналагічная незалежнасць: традыцыйныя замежныя SIEM-сістэмы нясуць рызыкі залішняга функцыяналу, санкцыйнага ціску і адсутнасці адаптацыі да нацыянальнай ІТ-інфраструктуры.
- Эканамічная мэтазгоднасць: прадпрыемствам Рэспублікі Беларусь патрабавалася даступнае рашэнне з лакальнай тэхнічнай падтрымкай і рэгулярным абнаўленнем баз ведаў пад актуальныя пагрозы.
Кампанія NTEC заклала гэтыя патрабаванні ў аснову тэхнічнага задання і ў сціснутыя тэрміны падрыхтавала NTechnology SIEM да сертыфікацыйных выпрабаванняў.
Сертыфікацыя NTechnology SIEM - гэта не фармальнае атрыманне бланка, а шматэтапны працэс верыфікацыі кода, яго функцыянальных магчымасцяў і адпаведнасці патрабаванням тэхнічнага рэгламенту. Кожны этап мадэрнізацыі прадукта пераследваў пэўныя мэты і фіксаваў новую вяху развіцця.

v1.0.0 Першае прызнанне і верыфікацыя базавай архітэктуры
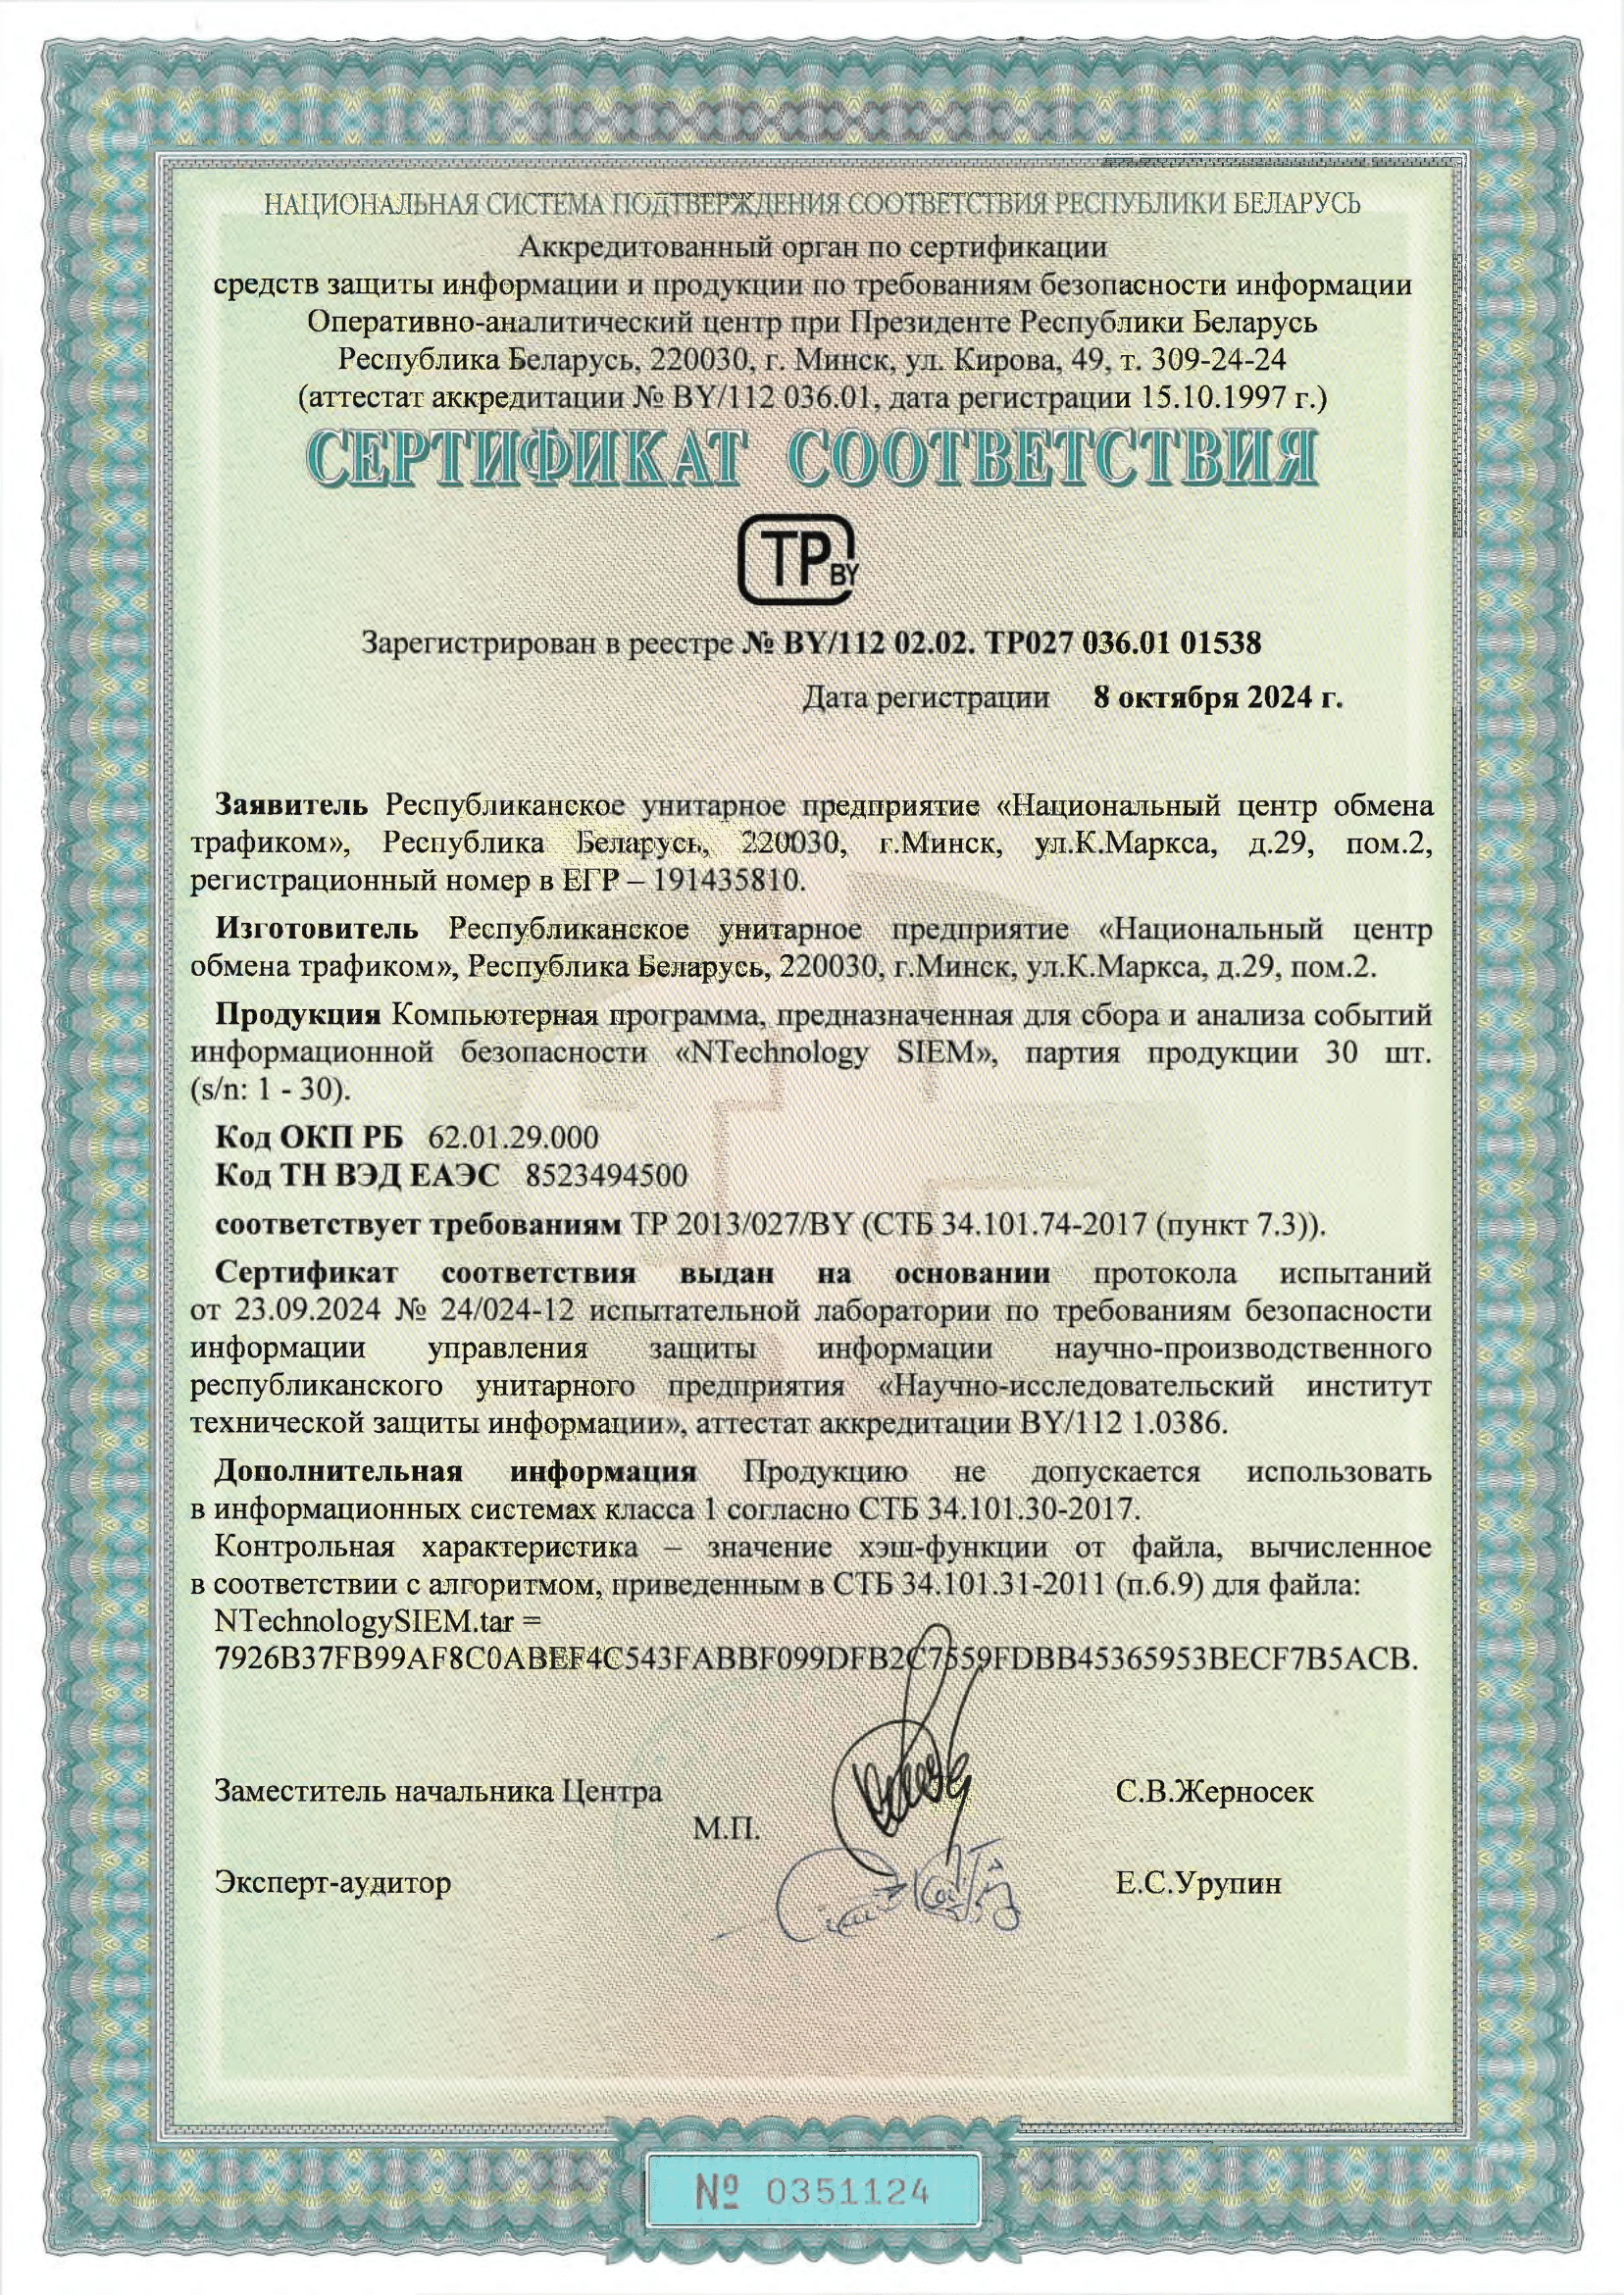
Менш чым за год актыўнай распрацоўкі NTechnology SIEM прайшла шлях ад ідэі да паўнавартаснага сродку абароны інфармацыі. Аператыўна-аналітычны цэнтр пры Прэзідэнце Рэспублікі Беларусь выдаў сертыфікат адпаведнасці патрабаванням ТР 2013/027/BY на першую мэтавую партыю 8 кастрычніка 2024 года.
Атрыманне гэтага дакумента дало важны старт для развіцця прадукта:
- Допуск на рынак: укараненне NTechnology SIEM стала магчыма ў атэставаных сістэмах абароны інфармацыі, дзе можа выкарыстоўвацца толькі сертыфікаванае ПЗ.
- Пацвярджэнне надзейнасці: лабараторныя выпрабаванні даказалі стабільнасць працы базавых функцый SIEM-сістэмы, адсутнасць уразлівасцяў у кодзе і бяспека абранай архітэктуры.
Паспяховы дэбют NTechnology SIEM у кастрычніку 2024 года даказаў жыццяздольнасць абранай інжынернай канцэпцыі NTEC і заклаў трывалы падмурак для наступнага імклівага маштабавання прадукта.
v1.2.3 Вышэйшая ліга бяспекі і распрацоўкі
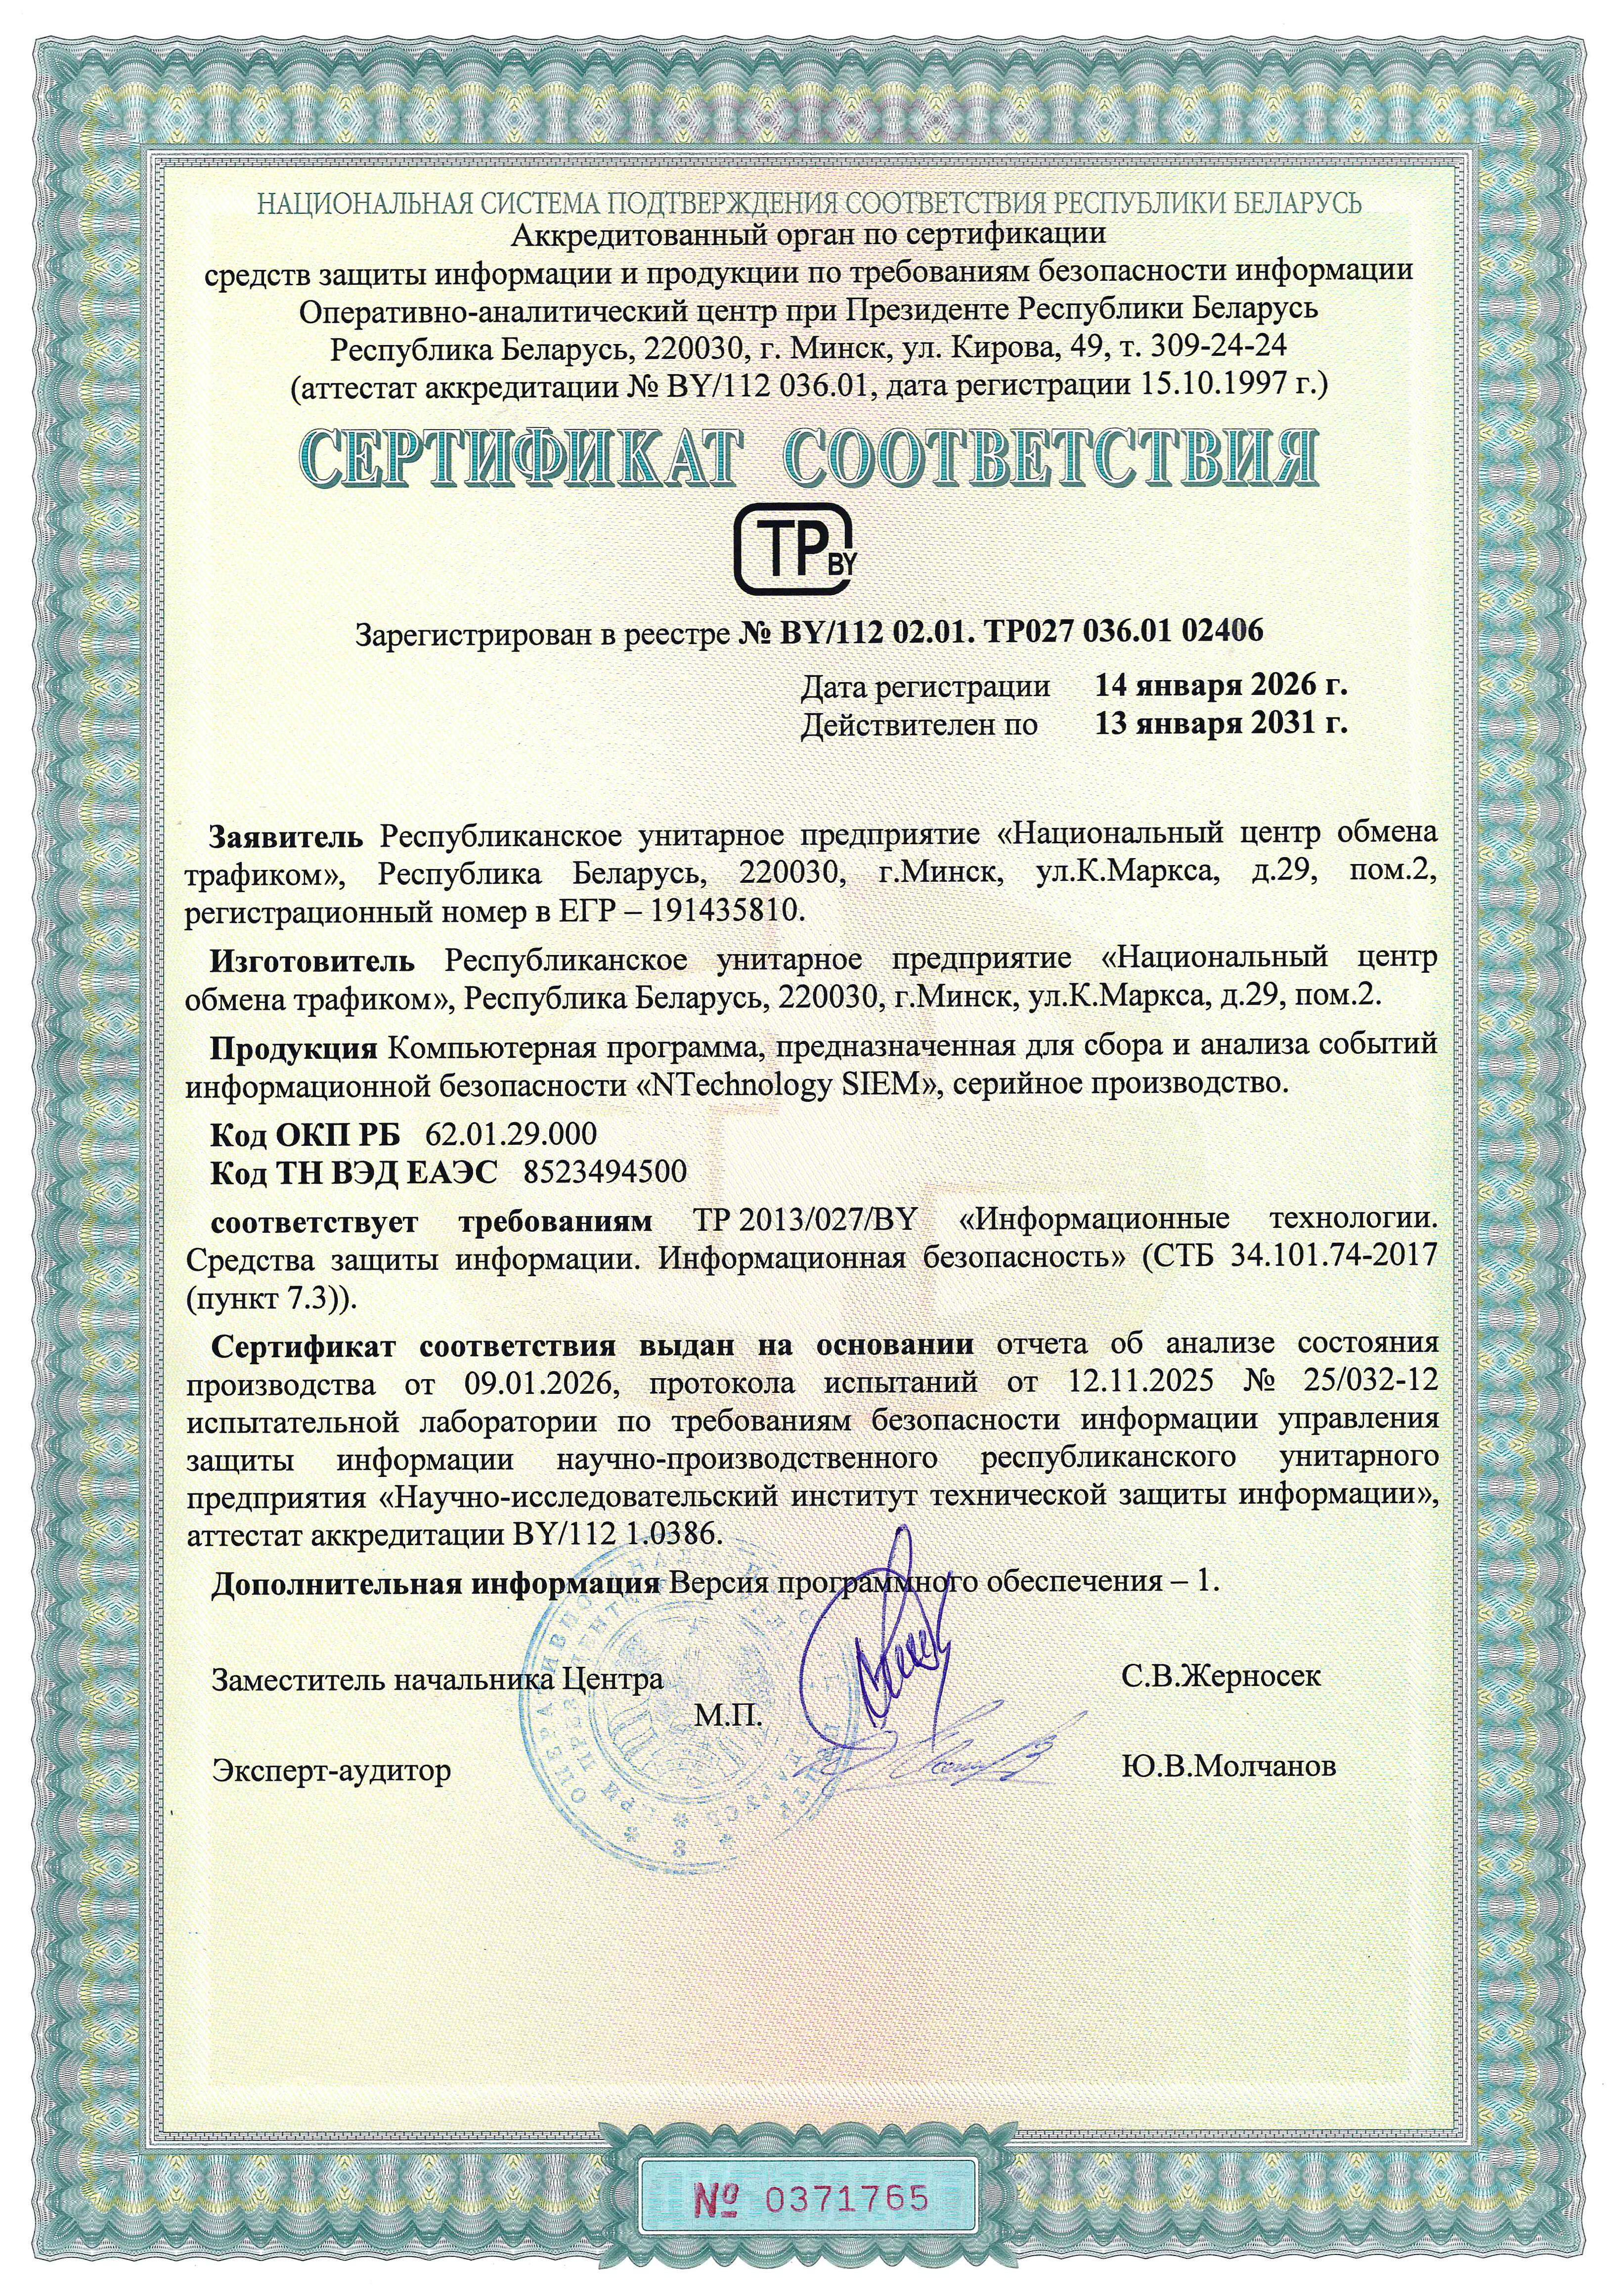
Неўзабаве NTechnology SIEM здзейсніла якасны скачок - 14 студзеня 2026 года праграмны комплекс прайшоў паўторную сертыфікацыю, якая кардынальна змяніла статус прадукта:
- Вышэйшы клас абароны: дзякуючы дакладнасці размежавання правоў карыстальнікаў, бескампраміснаму ўзроўню абароненасці і кантролю цэласнасці зыходнага кода, NTechnology SIEM дапушчаны да ўкаранення ў інфармацыйныя сістэмы 1 класа абароны, дзе апрацоўваюцца дзяржаўныя сакрэты.
- Серыйная вытворчасць: замест сертыфікацыі абмежаваных партый NTEC пацвердзіў якасць працэсаў распрацоўкі прадукта на працягу ўсяго жыццёвага цыклу, уключаючы праектаванне, распрацоўку, тэставанне, разгортванне і падтрымку.
- Мадэрнізацыя базавай платформы: дададзена магчымасць скразной аўтэнтыфікацыі карыстальнікаў па пратаколе LDAP/LDAPs, інтэграваны паўнавартасны канструктар справаздач, укаранёна гнуткая візуалізацыя, а таксама значна перапрацаваны модулі кіравання актывамі і інцыдэнтамі.
Гэты этап даказаў, што NTechnology SIEM перарос статус маладога перспектыўнага праекта і трансфармаваўся ў спелае і тыражыруемае рашэнне для абароны крытычнай лічбавай інфраструктуры дзяржаўнага маштабу.
v2.0.0 Глыбокі рэфактарынг падсістэмы захоўвання дадзеных
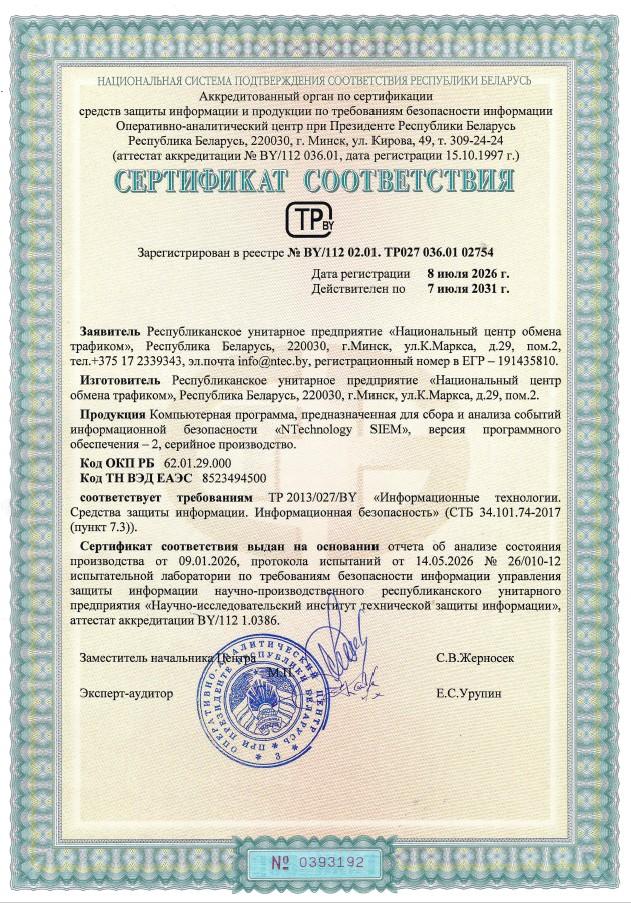
Разам з папулярнасцю прадукта рос і аб'ём апрацоўваных дадзеных: нагрузка на сістэму вырасла ў дзясяткі разоў. Каманда распрацоўкі прыняла амбіцыйнае рашэнне - перагледзець архітэктуру захоўвання дадзеных і перавесці NTechnology SIEM на высокапрадукцыйную СКБД ClickHouse. Мадэрнізацыя такога роду запатрабавала паўторнай сертыфікацыі, і 8 ліпеня 2026 года кампанія NTEC адзначыла чарговы важны этап у развіцці ўласнай распрацоўкі.
Вынахад новай мажорнай версіі NTechnology SIEM адзначыў якасны тэхналагічны скок і прынёс шэраг фундаментальных змен:
- Кратны рост прадукцыйнасці: першая версія сістэмы магла апрацаваць да тысячы падзей у секунду, а зараз NTechnology SIEM вытрымлівае ў дзесяць разоў вялікую нагрузку - да 10 000 EPS.
- Аптымізацыя сховішчы: дзякуючы новай архітэктуры NTechnology SIEM аб'ём захоўвання падзей скарочаны ў 4 разы ў параўнанні з папярэдняй версіяй, і ў 8 разоў - у параўнанні са стандартнымі open-source рашэннямі.
- Дэцэнтралізаваны безагенцкі збор: магчымая ўсталёўка калектараў у філіялах і зачыненых контурах для аднанакіраванай перадачы падзей ИБ з розных крыніц, уключаючы базы дадзеных, спецыялізаваныя сеткавае абсталяванне, чытанне з файлаў часопісаў АС Windows.
- Пашыраны функцыянал: aдаптыўны вэб-інтэрфейс і інтэрактыўныя падказкі, гнуткая панэль маніторынгу і наладжвальныя табліцы, множныя групоўкі і сартавання, фонавыя задачы і маніторынг актываў значна палепшылі карыстацкі досвед.
Мадэрнізацыя істотна знізіла патрабаванні да абсталявання на баку заказчыкаў, што дало магчымасць значна зэканоміць сродкі дзяржавы і бізнесу. Разам з тым, павысіліся хуткасць выканання складаных пошукавых запытаў і глыбіня рэтраспектыўнага аналізу, што дазволіла ИБ-аналітыкам выяўляць пагрозы і рэагаваць на інцыдэнты практычна імгненна ва ўмовах лавінападобнага росту кіберпагроз.

Сінэргія NTEC: адзіны контур нацыянальнай кіберабароны
Развіццё NTechnology SIEM адбываецца ў цеснай інтэграцыі з іншымі элементамі экасістэмы кібербяспекі NTEC:
- Цэнтр кібербяспекі NTEC: першы ў краіне атэставаны SOC ажыццяўляе бесперапынны маніторынг сеткі і разбор інцыдэнтаў на крытычнай інфраструктуры заказчыкаў. Уласны практычны досвед і аператыўныя дадзеныя ад Нацыянальнага цэнтра кібербяспекі пераўтворацца ў актуальныя правілы нармалізацыі і карэляцыі ў NTechnology SIEM. У выніку кліенты атрымліваюць прадукт, адаптаваны пад бягучы ландшафт кіберпагроз у беларускіх рэаліях.
- Каманда распрацоўкі "NTechnology": лакальная інжынерная каманда гарантуе кліентам аператыўную тэхнічную падтрымку і экспертныя кансультацыі. Статус айчыннага распрацоўшчыка дазваляе гнутка дапрацоўваць функцыянал сістэмы пад індывідуальныя тэхнічныя патрабаванні канкрэтнага заказчыка.
- Кіберпалігон NTEC "CyberRing": платформа выступае галоўным палігонам для стрэс-тэставанні сродку абароны інфармацыі. У ходзе практычных кібертрэніровак спецыялісты адпрацоўваюць навыкі выяўлення хакерскіх нападаў, выкарыстоўваючы аналітычныя інструменты NTechnology SIEM ва ўмовах, максімальна набліжаных да рэальных.
- Міжнародны цэнтр адукацыі NTEC "ROZUM": практыкаарыентаванае навучанне адміністраванню і эксплуатацыі NTechnology SIEM, а таксама агульным навыкам аператыўнага выяўлення анамалій і рэагавання на камп'ютарныя атакі вырашае пытанне дэфіцыту кваліфікаваных ИБ-спецыялістаў на беларускім рынку працы.
Кампанія NTEC прапануе рынку скончаны цыкл абароны: ад развіцця кампетэнцый персанала да імгненнага адлюстравання найскладаных мэтавых нападаў. Беларускія прадпрыемствы атрымліваюць не проста сертыфікаванае ПЗ, а надзейны тэхналагічны шчыт, адаптаваны пад нацыянальныя стандарты і патрабаванні рэгулятара.
У маштабах Рэспублікі Беларусь з'яўленне і планамерная эвалюцыя айчыннай сістэмы NTechnology SIEM мае крытычнае значэнне для ўмацавання лічбавага суверэнітэту краіны. Рэгулярнае пацверджанне адпаведнасці строгім дзяржаўным стандартам фіксуе ключавыя вехі архітэктурнага росту сістэмы і стабільнае павышэнне планкі якасці прадукта.
Эвалюцыя бяспекі: этапы развіцця і сертыфікацыі NTechnology SIEM
12 жніўня 2026
У эпоху глабальнай цыфравізацыі і ўскладненні ландшафту кіберпагроз распрацоўка сістэмы кіравання падзеямі інфармацыйнай бяспекі "NTechnology SIEM" стала важным стратэгічным праектам рэспубліканскага унітарнага прадпрыемства "Нацыянальны цэнтр абмену трафікам" (NTEC). Стварэнне з нуля сістэмы класа Security Information and Event Management перавяло NTEC у статут вендара высоканагружаных сістэм ИБ, прадэманстравала каласальны інжынерны патэнцыял і пацвердзіла тэхналагічную сталасць кампаніі. Паспяховае праходжанне серыі сертыфікацыйных выпрабаванняў наглядна дэманструе высокую хуткасць тэхналагічнай эвалюцыі прадукта і пацвярджае бескампрамісную надзейнасць айчыннага ПА на дзяржаўным узроўні.
Перадумовы стварэння: лічбавы суверэнітэт
Прыняцце Указа Прэзідэнта Рэспублікі Беларусь № 40 "Аб кібербяспецы" і Загада Аператыўна-аналітычнага цэнтра пры Прэзідэнце Рэспублікі Беларусь № 130 зацвердзіла сістэмны падыход да пабудовы нацыянальнай кіберабароны. Былі ўстаноўлены жорсткія патрабаванні да стварэння ведамасных і карпаратыўных цэнтраў кібербяспекі (SOC), а таксама да абавязковага маніторынгу інцыдэнтаў. Сучасная нарматыўна-прававая база абавязала прадпрыемствы забяспечыць цэнтралізаванае захоўванне падзей бяспекі на працягу года і разгарнуць эфектыўныя інструменты для аператыўнага выяўлення кібератак.
Такім чынам, узнікла неабходнасць у стварэнні айчыннай SIEM-сістэмы, якая адпавядае як патрабаванням заканадаўства, так і запыце карыстальнікаў:
- Тэхналагічная незалежнасць: традыцыйныя замежныя SIEM-сістэмы нясуць рызыкі залішняга функцыяналу, санкцыйнага ціску і адсутнасці адаптацыі да нацыянальнай ІТ-інфраструктуры.
- Эканамічная мэтазгоднасць: прадпрыемствам Рэспублікі Беларусь патрабавалася даступнае рашэнне з лакальнай тэхнічнай падтрымкай і рэгулярным абнаўленнем баз ведаў пад актуальныя пагрозы.
Кампанія NTEC заклала гэтыя патрабаванні ў аснову тэхнічнага задання і ў сціснутыя тэрміны падрыхтавала NTechnology SIEM да сертыфікацыйных выпрабаванняў.
Сертыфікацыя NTechnology SIEM - гэта не фармальнае атрыманне бланка, а шматэтапны працэс верыфікацыі кода, яго функцыянальных магчымасцяў і адпаведнасці патрабаванням тэхнічнага рэгламенту. Кожны этап мадэрнізацыі прадукта пераследваў пэўныя мэты і фіксаваў новую вяху развіцця.
v1.0.0 Першае прызнанне і верыфікацыя базавай архітэктуры
Менш чым за год актыўнай распрацоўкі NTechnology SIEM прайшла шлях ад ідэі да паўнавартаснага сродку абароны інфармацыі. Аператыўна-аналітычны цэнтр пры Прэзідэнце Рэспублікі Беларусь выдаў сертыфікат адпаведнасці патрабаванням ТР 2013/027/BY на першую мэтавую партыю 8 кастрычніка 2024 года.
Атрыманне гэтага дакумента дало важны старт для развіцця прадукта:
- Допуск на рынак: укараненне NTechnology SIEM стала магчыма ў атэставаных сістэмах абароны інфармацыі, дзе можа выкарыстоўвацца толькі сертыфікаванае ПЗ.
- Пацвярджэнне надзейнасці: лабараторныя выпрабаванні даказалі стабільнасць працы базавых функцый SIEM-сістэмы, адсутнасць уразлівасцяў у кодзе і бяспека абранай архітэктуры.
Паспяховы дэбют NTechnology SIEM у кастрычніку 2024 года даказаў жыццяздольнасць абранай інжынернай канцэпцыі NTEC і заклаў трывалы падмурак для наступнага імклівага маштабавання прадукта.
v1.2.3 Вышэйшая ліга бяспекі і распрацоўкі
Неўзабаве NTechnology SIEM здзейсніла якасны скачок - 14 студзеня 2026 года праграмны комплекс прайшоў паўторную сертыфікацыю, якая кардынальна змяніла статус прадукта:
- Вышэйшы клас абароны: дзякуючы дакладнасці размежавання правоў карыстальнікаў, бескампраміснаму ўзроўню абароненасці і кантролю цэласнасці зыходнага кода, NTechnology SIEM дапушчаны да ўкаранення ў інфармацыйныя сістэмы 1 класа абароны, дзе апрацоўваюцца дзяржаўныя сакрэты.
- Серыйная вытворчасць: замест сертыфікацыі абмежаваных партый NTEC пацвердзіў якасць працэсаў распрацоўкі прадукта на працягу ўсяго жыццёвага цыклу, уключаючы праектаванне, распрацоўку, тэставанне, разгортванне і падтрымку.
- Мадэрнізацыя базавай платформы: дададзена магчымасць скразной аўтэнтыфікацыі карыстальнікаў па пратаколе LDAP/LDAPs, інтэграваны паўнавартасны канструктар справаздач, укаранёна гнуткая візуалізацыя, а таксама значна перапрацаваны модулі кіравання актывамі і інцыдэнтамі.
Гэты этап даказаў, што NTechnology SIEM перарос статус маладога перспектыўнага праекта і трансфармаваўся ў спелае і тыражыруемае рашэнне для абароны крытычнай лічбавай інфраструктуры дзяржаўнага маштабу.
v2.0.0 Глыбокі рэфактарынг падсістэмы захоўвання дадзеных
Разам з папулярнасцю прадукта рос і аб'ём апрацоўваных дадзеных: нагрузка на сістэму вырасла ў дзясяткі разоў. Каманда распрацоўкі прыняла амбіцыйнае рашэнне - перагледзець архітэктуру захоўвання дадзеных і перавесці NTechnology SIEM на высокапрадукцыйную СКБД ClickHouse. Мадэрнізацыя такога роду запатрабавала паўторнай сертыфікацыі, і 8 ліпеня 2026 года кампанія NTEC адзначыла чарговы важны этап у развіцці ўласнай распрацоўкі.
Вынахад новай мажорнай версіі NTechnology SIEM адзначыў якасны тэхналагічны скок і прынёс шэраг фундаментальных змен:
- Кратны рост прадукцыйнасці: першая версія сістэмы магла апрацаваць да тысячы падзей у секунду, а зараз NTechnology SIEM вытрымлівае ў дзесяць разоў вялікую нагрузку - да 10 000 EPS.
- Аптымізацыя сховішчы: дзякуючы новай архітэктуры NTechnology SIEM аб'ём захоўвання падзей скарочаны ў 4 разы ў параўнанні з папярэдняй версіяй, і ў 8 разоў - у параўнанні са стандартнымі open-source рашэннямі.
- Дэцэнтралізаваны безагенцкі збор: магчымая ўсталёўка калектараў у філіялах і зачыненых контурах для аднанакіраванай перадачы падзей ИБ з розных крыніц, уключаючы базы дадзеных, спецыялізаваныя сеткавае абсталяванне, чытанне з файлаў часопісаў АС Windows.
- Пашыраны функцыянал: aдаптыўны вэб-інтэрфейс і інтэрактыўныя падказкі, гнуткая панэль маніторынгу і наладжвальныя табліцы, множныя групоўкі і сартавання, фонавыя задачы і маніторынг актываў значна палепшылі карыстацкі досвед.
Мадэрнізацыя істотна знізіла патрабаванні да абсталявання на баку заказчыкаў, што дало магчымасць значна зэканоміць сродкі дзяржавы і бізнесу. Разам з тым, павысіліся хуткасць выканання складаных пошукавых запытаў і глыбіня рэтраспектыўнага аналізу, што дазволіла ИБ-аналітыкам выяўляць пагрозы і рэагаваць на інцыдэнты практычна імгненна ва ўмовах лавінападобнага росту кіберпагроз.
Сінэргія NTEC: адзіны контур нацыянальнай кіберабароны
Развіццё NTechnology SIEM адбываецца ў цеснай інтэграцыі з іншымі элементамі экасістэмы кібербяспекі NTEC:
- Цэнтр кібербяспекі NTEC: першы ў краіне атэставаны SOC ажыццяўляе бесперапынны маніторынг сеткі і разбор інцыдэнтаў на крытычнай інфраструктуры заказчыкаў. Уласны практычны досвед і аператыўныя дадзеныя ад Нацыянальнага цэнтра кібербяспекі пераўтворацца ў актуальныя правілы нармалізацыі і карэляцыі ў NTechnology SIEM. У выніку кліенты атрымліваюць прадукт, адаптаваны пад бягучы ландшафт кіберпагроз у беларускіх рэаліях.
- Каманда распрацоўкі "NTechnology": лакальная інжынерная каманда гарантуе кліентам аператыўную тэхнічную падтрымку і экспертныя кансультацыі. Статус айчыннага распрацоўшчыка дазваляе гнутка дапрацоўваць функцыянал сістэмы пад індывідуальныя тэхнічныя патрабаванні канкрэтнага заказчыка.
- Кіберпалігон NTEC "CyberRing": платформа выступае галоўным палігонам для стрэс-тэставанні сродку абароны інфармацыі. У ходзе практычных кібертрэніровак спецыялісты адпрацоўваюць навыкі выяўлення хакерскіх нападаў, выкарыстоўваючы аналітычныя інструменты NTechnology SIEM ва ўмовах, максімальна набліжаных да рэальных.
- Міжнародны цэнтр адукацыі NTEC "ROZUM": практыкаарыентаванае навучанне адміністраванню і эксплуатацыі NTechnology SIEM, а таксама агульным навыкам аператыўнага выяўлення анамалій і рэагавання на камп'ютарныя атакі вырашае пытанне дэфіцыту кваліфікаваных ИБ-спецыялістаў на беларускім рынку працы.
Кампанія NTEC прапануе рынку скончаны цыкл абароны: ад развіцця кампетэнцый персанала да імгненнага адлюстравання найскладаных мэтавых нападаў. Беларускія прадпрыемствы атрымліваюць не проста сертыфікаванае ПЗ, а надзейны тэхналагічны шчыт, адаптаваны пад нацыянальныя стандарты і патрабаванні рэгулятара.
У маштабах Рэспублікі Беларусь з'яўленне і планамерная эвалюцыя айчыннай сістэмы NTechnology SIEM мае крытычнае значэнне для ўмацавання лічбавага суверэнітэту краіны. Рэгулярнае пацверджанне адпаведнасці строгім дзяржаўным стандартам фіксуе ключавыя вехі архітэктурнага росту сістэмы і стабільнае павышэнне планкі якасці прадукта.